Därför borde gamla IT-system hålla dig vaken om nätterna
Så länge det finns värdefull data att stjäla kommer det att finnas angripare som försöker stjäla den. De drar sig inte för att angripa små och stora företag, finansinstitut eller sjukhus. Vi kan göra lite för att förhindra attackerna, men vi kan skydda våra organisationer och användare genom att följa beprövad praxis. En del av det är att inte förlita sig på föråldrade IT-system, som både bär på sårbarheter och gör det svårare att införa sådan praxis.
Säkerhet går inte att skilja från IT. Ett system som lagrar, bearbetar och utbyter ofta känslig data har inte mycket värde om det inte finns några säkerhetsgarantier. Arbetet med att göra IT-system säkrare har pågått i flera decennier. Den första versionen av SSL kom till exempel redan 1995, och den banade väg för dagens säkerhetsteknik.
Ändå har cybersäkerhetsrisken aldrig varit så stor som i dag. Antalet attacker och deras omfattning har ökat kraftigt de senaste åren. Internationella teleunionen (ITU) uppskattar att en attack sker var 39:e sekund.
De organisationer som angrips mest är små och medelstora företag samt aktörer inom vården, till exempel sjukhus. Patientjournaler är särskilt eftertraktade av angripare eftersom de innehåller så mycket känslig information.
Angriparna tar sig in i dina system genom att studera säkerhetskomponenterna, som brandväggar och VPN, och utnyttja bristerna i dem. Bristerna beror nästan alltid på buggar och brukar täppas till av leverantören i nya versioner av programvaran, så länge den fortfarande underhålls.
Vad är ett föråldrat system?
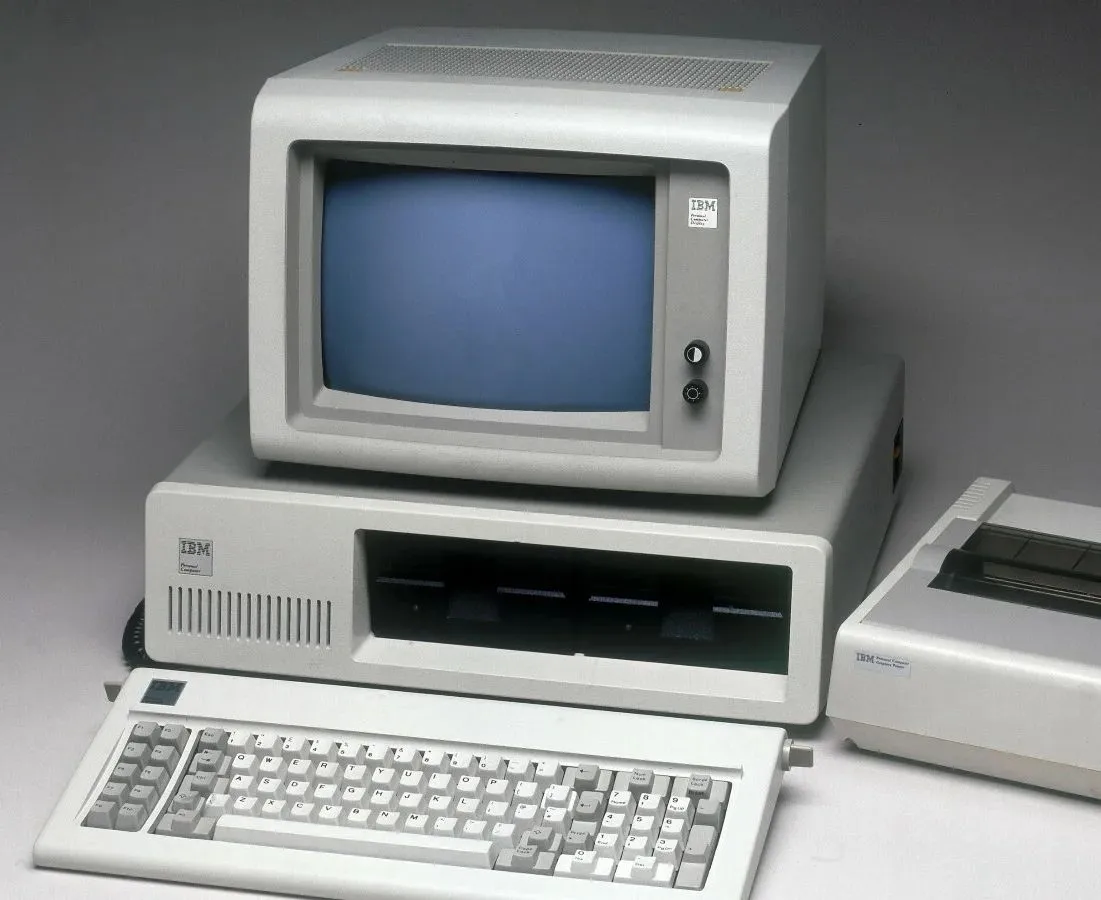
Ett föråldrat system (legacy-system) är en gammal programvara som en organisation fortfarande använder. Det som gör systemet föråldrat är antingen att det saknar support (leverantören kan ha slutat uppdatera det) eller att det inte går att integrera med moderna IT-system och dagens beprövade praxis.
Ett typiskt exempel är Windows 7. Trots att Microsoft slutade stödja det i januari 2020 hade det fortfarande en marknadsandel på omkring 13 procent i april 2022. Operativsystemet får inte längre några säkerhetsuppdateringar, vilket gör det sårbart för attacker, och det går inte att integrera med Microsofts senaste system för identitetshantering, Azure Active Directory.
Varför du kanske gillar (delar av) det
Föråldrade system är mest besvärliga, men de har också några trevligare sidor.
Du vet hur det fungerar (när det fungerar)
År 2020 användes ett IT-system i genomsnitt i omkring 10 år innan det avvecklades.
Det är lång tid, och alla som arbetar med systemet hinner lära sig dess egenheter och de knep som behövs för att få det att fungera. Till slut ”bara rullar” det, och de flesta problem kan lösas snabbt tack vare lång erfarenhet.
Det ger en viss trygghet när man använder systemet. Vi har ju redan löst alla fel det kan ge oss minst en gång, så om något händer klarar vi av det.
Du har lagt mycket pengar på det
IT är inte billigt. Du betalar för beräkningskraft, lagring och nätverk hos din molnleverantör (eller, ännu värre, underhåller din egen hårdvara), programvarulicenser, support, utbildning av personalen och mycket mer.
Det kan göra oss ovilliga att göra oss av med systemet. Vi har lagt så mycket pengar på att få igång det, så nu bör vi behålla det.
Men även om cyberhotet inte oroar dig bör du vara medveten om vad det faktiskt kostar att underhålla ditt gamla IT-system. Ett genomsnittligt företag beräknas lägga 57 procent av IT-budgeten på att hålla verksamheten igång och bara 16 procent på innovation. Och bördan växer med tiden, i takt med att branschen utvecklas och gammal teknik fasas ut.
Därför utsätter gamla IT-system din organisation, dina medarbetare och dina användare för risker
Inaktuella och sårbara bibliotek
En grundprincip inom programvaruutveckling är att inte uppfinna hjulet på nytt. I praktiken betyder det att en utvecklare som bygger en webbserver inte implementerar HTTP från grunden, utan använder ett bibliotek som någon annan har utvecklat.
Vissa bibliotek för grundläggande funktioner har blivit de facto-standarder och används i många program. Det betyder att programmen kan dra nytta av bibliotekets funktioner … men också att de delar dess sårbarheter.
Den fortfarande aktuella sårbarheten i Apache Log4J är ett tydligt exempel. Log4J är ett bibliotek som ofta används för loggning i Java-program, och det utvecklas av Apache, en mycket välrenommerad aktör.
Den 9 december 2021 upptäcktes en kritisk sårbarhet som gör det möjligt att köra godtycklig kod. En angripare som kan utnyttja sårbarheten kan alltså köra kod på den dator där biblioteket används. Säkerhetsmässigt blir det inte värre än så. Log4J-teamen åtgärdade snabbt sårbarheten i en ny version av biblioteket.
Så allt är bra? Det finns en ny version av biblioteket, så vi är väl skyddade?
Nej, inte riktigt. Alla program som använder biblioteket måste släppa en ny uppdatering med den nya versionen. Och det är här problemen börjar: veckor efter beskedet att Log4J måste uppdateras använde 10 procent av de skannade organisationerna fortfarande programvara med den gamla, sårbara versionen.
Och viss föråldrad programvara som inte längre har support kommer förmodligen aldrig att få uppdateringen.
Inget stöd för dagens beprövade praxis
Det föregående avsnittet kanske fick dig att kontrollera när supporten upphör för bland annat din brandvägg och din VPN-programvara. Bra. Men vi är inte klara än.
Att programvaran underhålls och regelbundet får säkerhetsuppdateringar betyder inte att din organisation är säker. Den beprövade säkerhetspraxisen utvecklas varje år, och det är viktigt att följa den för att minimera riskerna. Ett exempel är flerfaktorsautentisering (MFA), som har blivit allt vanligare de senaste åren och i dag ses som ett krav för säker åtkomst, tillsammans med andra tekniker som enkel inloggning (SSO).
Problemet är att föråldrad programvara ofta ligger efter resten av branschen och inför nya standarder sent, om alls. Ett exempel är att inloggning med SSO på en dator med Windows 7 inte fungerar i vissa fall:
SSO i Windows 7 eller Windows Server 2008 R2 är inte tillgängligt för en fullständig fjärrskrivbordsanslutning via RD Web Access. (Källa: Microsoft support)
Föråldrade system kan bromsa eller hindra införandet av ny beprövad säkerhetspraxis, vilket ökar risken för cyberattacker.
Egen infrastruktur som räddningen?
En vanlig missuppfattning är att det är säkrare att köra IT-systemen i egna lokaler. Brandväggar, VPN och andra lösningar (som TeamViewer) kan alla ha sårbarheter som angripare kan använda för att ta sig in. Under första kvartalet 2021 ökade till exempel attackerna mot VPN med 2 000 procent.
Att köra IT-systemen i egen drift kräver att du:
· hela tiden underhåller och uppdaterar din hårdvara,
· hela tiden underhåller och uppdaterar den underliggande infrastrukturen som programmen körs på, till exempel nätverk, operativsystem och kärna,
· ser till att datorerna är fysiskt skyddade.
Med molntjänster delar du säkerhetsansvaret med molnleverantören (till exempel Microsoft Azure eller Google Cloud Platform). Du behöver inte arbeta med fysisk säkerhet eller uppdatera nätverksinfrastruktur, och du kan till och med lämna över uppdateringarna av operativsystemet om dina program kan köras i containrar (till exempel Docker).
Egen drift av IT-system kan därför bli ett hinder snarare än en möjliggörare, eller en säker reserv.
Nu är jag orolig. Vad ska jag göra?
Ett bra första steg är att göra en bedömning av säkerhetsläget, för att ta reda på hur stark din cybersäkerhet är i dag och var de svaga punkterna finns. Här är några saker att hålla utkik efter:
· Föråldrad programvara (nu vet du varför),
· All åtkomst som inte kräver MFA, oftast ett enkelt användarnamn och lösenord. Ännu värre om det inte finns några krav på lösenordens komplexitet och hur ofta de ska bytas.
· Se över vem som har åtkomst till vad. Alla behöver inte komma åt allt. Använd rollbaserad åtkomstkontroll för att begränsa åtkomsten till resurser utifrån användarnas roller.
· Inför regler för lösenordens längd, komplexitet och byten samt krav på MFA. Se till att systemet självt tvingar fram dem.
Om dina nuvarande IT-system inte låter dig införa några av de här punkterna är det ett tydligt tecken på att du kan ha föråldrad programvara och att det kan vara dags att uppdatera.
Följ alltid beprövad praxis och håll dig uppdaterad om utvecklingen i branschen för att minimera risken för attacker. Läs också:
· https://www.stealthlabs.com/blog/multi-factor-authentication-mfa-implementation-best-practices-and-benefits/
· https://docs.microsoft.com/en-us/azure/active-directory/fundamentals/concept-fundamentals-security-defaults
Till sist
Så länge det finns värdefull data att stjäla kommer det att finnas angripare som försöker stjäla den. De drar sig inte för att angripa små och stora företag, finansinstitut eller sjukhus. Vi kan göra lite för att förhindra attackerna, men vi kan skydda våra organisationer och användare genom att följa beprövad praxis.
En del av det är att inte förlita sig på föråldrade IT-system, som både bär på sårbarheter och gör det svårare att införa sådan praxis.
Inga andra artiklar ännu.